
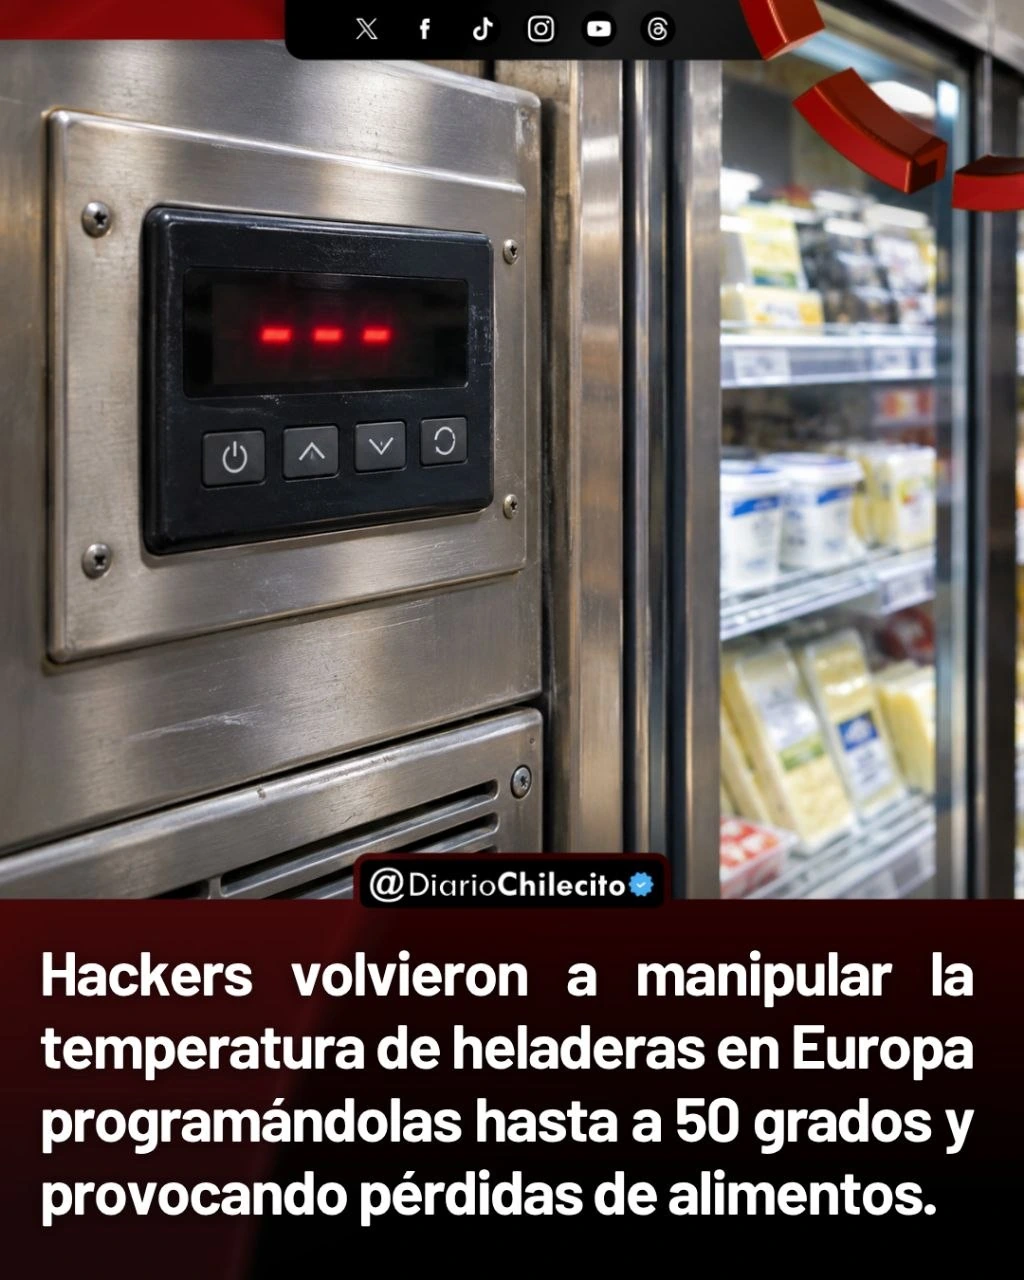
● Heladeras de supermercados europeos quedaron expuestas a temperaturas programadas de hasta 50 grados durante una nueva serie de ciberataques contra sistemas de refrigeración conectados a internet. Los incidentes afectaron comercios de varios países y obligaron a retirar o desechar alimentos por la pérdida de la cadena de frío, pocas semanas después de un episodio similar en Francia.
● Los atacantes consiguieron acceder a controles que permiten modificar a distancia el funcionamiento de los equipos. Entre las alteraciones reportadas figuraron cambios de temperatura y activaciones de funciones de descongelación. El valor de 50 grados corresponde a configuraciones detectadas en determinados sistemas: no significa que todos los productos almacenados hayan alcanzado efectivamente esa temperatura.
● Los primeros reportes mencionaron cinco países afectados, pero la información posterior amplió el alcance a Bélgica, Suecia, Luxemburgo, Irlanda, Países Bajos, Estonia y Finlandia. Entre los comercios señalados aparecieron supermercados Delhaize, Carrefour, Spar, Coop, ICA y SuperValu, además de carnicerías y otros establecimientos que dependen de equipos de frío para conservar mercadería.
● En Bélgica se informaron incidentes en decenas de locales, incluidos establecimientos de Delhaize y Carrefour. En Irlanda se mencionaron 13 supermercados SuperValu y en Suecia hubo reportes de locales Coop e ICA afectados. Las cifras corresponden a relevamientos difundidos durante la cobertura y no constituyen un balance definitivo de todos los comercios perjudicados.
● El antecedente más cercano ocurrió el 12 de octubre en Francia, cuando cientos de supermercados sufrieron manipulaciones de sus equipos de refrigeración. En algunos sistemas se programaron temperaturas de hasta 50 grados durante varias horas. La alteración obligó a descartar productos y abrió interrogantes sobre la seguridad de dispositivos industriales que pueden administrarse por internet.
● Parte de los sistemas señalados utilizaban tecnología de refrigeración de la firma danesa Danfoss. Los reportes identificaron posibles debilidades vinculadas con contraseñas predeterminadas, conexiones insuficientemente protegidas y equipos antiguos sin actualizaciones. Sin embargo, esas condiciones no permiten afirmar por sí solas que todos los ataques utilizaron exactamente el mismo método de ingreso.
● Hasta ahora no existe una atribución pública concluyente de los responsables ni una estimación consolidada de las pérdidas económicas provocadas por la nueva serie de incidentes. Tampoco está confirmado que todos los casos pertenezcan a una sola operación coordinada. Las investigaciones buscan determinar cómo se accedió a los controles y qué medidas permitirán impedir nuevas manipulaciones.
📸 Seguinos en Instagram y no te pierdas nada


